وقد أثر هجوم كبير على الفدية على العديد من المنظمات في جميع أنحاء العالم، بما في ذلك منظمة تليفونيكا في إسبانيا، ودائرة الصحة الوطنية في المملكة المتحدة، وشركة فيدكس في الولايات المتحدة، والبرمجيات الخبيثة المسؤولة عن هذا الهجوم هي متغير فدية يعرف باسم " وانناكري " ، ومن ثم فإن البرمجيات الخبيثة لديها القدرة على إجراء فحص كبير على ميناء تي بي سي بي 445 (Serverرسل بلوك/SMB)، الذي لا ينشر مذكرة متشابهة. ويمكنها أيضاً أن تنتشر استناداً إلى مواطن الضعف التي تجدها في مضيفين خارجيين آخرين يواجهونها عبر الإنترنت.
لقد أثر هجوم الفديه الكبير واناكراي على العديد من المنظمات في جميع أنحاء العالم بما في ذلك تلوفونيكا في إسبانيا، وخدمة الصحة الوطنية في المملكة المتحدة، و فيداكس في الولايات المتحدة. البرمجيه الخبيثة المسؤولة عن هذا الهجوم كانت هجوم الفديه البديل المعروف باسم واناكراي البرمجيه الخبيثة "واناكراي" كان لديها القدرة على مسح المنفذ تي سي بي 445 بشكل كبير وهو المسؤول عن (خادم حجب الرسائل اس ام بي). "واناكري" انتشر بشكل مماثل لطريقه انتشار الدوده وورم ، انتهك اجهزه المضيفين، شفر الملفات المخزنة على هذه الاجهزه ثم طالب بدفع فدية ماليه على شكل بت كوين (العملة الرقمية التي يمكن التداول بها في المعاملات دون الحاجة إلى البنك المركزي). من المهم أن نلاحظ أن هذه البرمجيه الخبيثه ليست ببساطة تهديدا يقوم بمسح النطاقات الداخلية لتحديد المكان التي ستنتشر بها فقط، بل هو أيضا قادرة على نشر نفسه من خلال نقاط الضعف او الثغرات التي يجدها على اجهزه المضيفين التي يتمكن من الوصول اليها في النطاقات الخارجيه عبر الإنترنت
وبالإضافة إلى ذلك، لاحظت شركة تالوس عينات من طراز " وودكري " تستخدمها شركة DOUBLEPULSAR، وهي دار خلفية مستمرة تستخدم عموماً في الوصول إلى النظم المعرضة للخطر سابقاً وتنفيذها، مما يسمح بتركيب وتشغيل برامجيات إضافية، مثل نظام " ميكروسوفت " (MS17-010) وهذا الباب الخلفي عادة ما يتم تركيبه بعد الاستغلال الناجح لمواطن الضعف التي تعالج كجزء من نشرة أمن مايكروسوفت. ويرتبط هذا الباب الخلفي بإطار استغلالي هجومي أُطلق كجزء من مخبأ سماسرة الظل الذي أُطلق مؤخراً على الجمهور، ومنذ إطلاقه تم تحليله ودراسته على نطاق واسع من قبل صناعة الأمن وكذلك في مختلف منتديات القرصنة تحت الأرض، ويبدو أن شركة " لوري " تستخدم أساساً وحدات " ETERNALBLUE " و " DOUBLEPUSAR " . ويستخدم نظام " تيرنالوب " (ETERNALBLUE) للاستغلال الأولي لقابلية التأثر بجهاز SMB، وإذا نجح في ذلك، فإنه سيزرع الباب الخلفي للدوبلاب ويستخدمه لتركيب البرمجيات الخبيثة، وإذا كان الباب الخلفي للدوبل والسار قد رُكّب بالفعل، فإن البرمجيات المحظورة ستستخدم في تركيب حمولة الفدية. وبالإضافة إلى ذلك، ينبغي أن تغلق المنظمات موانئ SMB (139 و 445) من جميع الجهات المضيفة التي يمكن الوصول إليها من الخارج، ويرجى ملاحظة أن هذا التهديد لا يزال قيد التحقيق الفعلي، وقد يتغير الوضع عندما نتعلم أكثر أو عندما يستجيب خصمنا لأفعالنا، وسيستمر تالوس في رصد وتحليل هذه الحالة من أجل التطورات الجديدة والاستجابة لها بناء على ذلك. ونتيجة لذلك، يمكن تطوير تغطية جديدة أو تكييف التغطية الحالية و/أو تعديلها في موعد لاحق، وللعلم الحالي، يرجى الرجوع إلى مركز إدارة القوى النارية أو شل.org.
بالإضافة إلى ذلك، لاحظ تالوس وجود عينات واناكراي تستخدم دبل بلسار وهي عباره عن بوابات خلفيه خبيثه و مخفيه تستخدم عادة لتنفيذ التعليمات البرمجية على النظم التي انتهكت وتم دخولها. هذا يسمح لتركيب وتفعيل برامج إضافية، مثل البرمجيات الخبيثة على هذه الاجهزه. تمكنت واناكراي من تثبيت هذه البوابات الخلفيه الخبيثه بعد نجاحها في استغلال ثغره خادم حجب الرسائل اس ام بي والتي تم معالجتها كجزء من نشرة أمان أصدرتها ميكروسوفت مسبقا وكانت تحت اسم ام اس 17-010. البوابات الخلفيه الخبيثه التي استخدمتها هجمه واناكري كانت مرتبطه مع إطار استغلالي هجومي وعدواني تم إصدارها كجزء من بوابات خلفيه خبيثه مخبأه مع مجموعه تسمى شادو بروكر والتي قامت باصدارها ونشرها مؤخرا للجمهور. منذ إطلاق ونشر هذه البوابات الخلفيه الخبيثه فقد تم تحليلها على نطاق واسع ودراستها من قبل شركات وجماعات امن المعلومات وكذلك على مختلف منتديات القرصنة بشكل سري ويظهر ان واناكراي قامت في المقام الأول من الاستفادة من وحدات اترنابلو التي وضعتهاوكالة الأمن القومي الأمريكية وتم سرقتها, واستفادت من البوابات الخلفيه الخبيثه دبل بلسار. تمكنت البرمجيات الخبيثة من استخدام اترنابلو للاستغلال الأولي لثغرة خادم حجب الرسائل اس ام بي. كان مخطط لهذا الهجوم بانه اذا نجح الاستغلال فانه سيتم زرع البوابات الخلفيه الخبيثه دبل بلسار بشكل مخفي والاستفادة من هذه البوابات لتثبيت البرامج الضارة. في حال ان البوابات الخلفيه الخبيثه دبل بلسار بالفعل تم تثبيتها فان البرامج الخبيثه سوف يكون لها القدره على تثبيت حمولة هجوم الفديه (واناكري) على الانظمه. وهذا يفسر سبب النشاط الشبيه بالدودة وورم الذي لوحظ على نطاق واسع عبر الإنترنت يجب على المنظمات التأكد من أن الأجهزة التي تعمل بنظام التشغيل ويندوز مصححة بالكامل ومتبعه افضل الممارسات. بالإضافة إلى ذلك، يجب أن تكون منافذ اس ام بي 445 و 139 لدى المنظمات محظورة على جميع المضيفين في الخارج يرجى ملاحظة أن هذا التهديد لا يزال قيد التحقيق الفعلي، وقد يتغير الوضع ونحن ندرس أكثر عن الهجوم وكيف يستجيب خصمنا لأفعالنا. وسوف تستمر تالوس في رصد وتحليل هذا الوضع بنشاط لمراقبه التطورات الجديدة والرد وفقا لذلك. ونتيجة لذلك، يمكن وضع تغطية جديدة أو تكييف التغطية الحالية و / أو تعديلها في وقت لاحق. للحصول على المعلومات الحالية، يرجى الرجوع إلى
Firepower Management Center snort.org
CAMPAIGN DETAILS
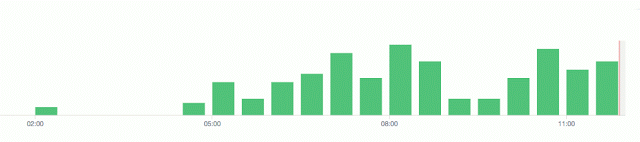
لاحظنا ارتفاعاً في فحص الإنترنت الذي يواجه بؤر العسل قبل الخامسة صباحاً بقليل
تفاصيل الحملة
لاحظنا زيادة في عمليات مسح واجهات المصائد المواجهه للإنترنت والتي بدأت بالتوقيت العالمي قبل وقت قصير من 5 صباحا ايسترن تايم
تحليل الهياكل الأساسية
شاهد باحثو سيسكو أومبريلا طلباً لأول مرة للحصول على واحدة من مجالات قتل ووتشري (iuqerfsodp9ifjdfjhgosurijfaewrwergwea [.]com) بدءاً من الساعة 07:24 UTC، ثم ارتفع إلى ذروة ما يزيد قليلاً على 400 1 ساعة بعد ذلك.
تحليل البنية التحتية
لقد لاحظ باحثو سيسكو أمبريلا لأول مرة طلب الحصول على واحد من نطاقات تبديل قتل وانا كراي الخاصة ب واناكراي
iuqerfsodp9ifjdfjhgosurijfaewrwergwea[]com
ابتداء من الساعة 07:24 بالتوقيت العالمي ، ثم ارتفع إلى ذروته ليزيد قليلا عن 1400 طلب بعد حوالي 10 ساعات
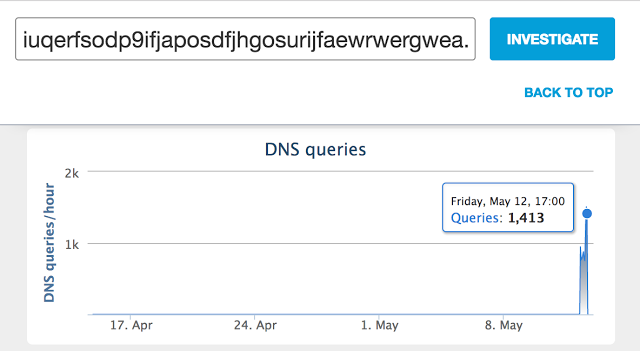
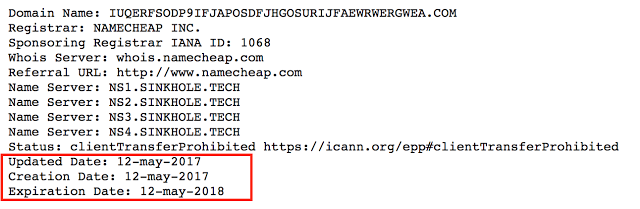
إن تركيبة النطاقات تبدو من النوع البشري تقريباً، حيث تقع معظم الشخصيات في الصفوف العليا والداخلية من لوحة المفاتيح، ويمكن تصنيف الاتصال بهذا المجال على أنه مجال تحويل للقتل نظراً لدوره في التنفيذ الشامل لبرمجيات سوء التغذية:
تكوين المجال يبدو تقريبا مكتوب من قبل شخص، حيث تبين من معظم الحروف المكتوبه انها تقع في أعلى لوحة المفاتيح قد يتم تصنيف الاتصالات إلى هذا المجال على أنه مجال تبديل القتل بسبب دوره في التنفيذ الشامل للبرامج الضارة
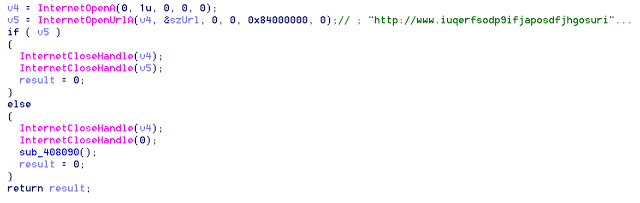
وتحاول المجموعة الفرعية المذكورة أعلاه الحصول على هذا المجال، وإذا فشلت، فإنها تواصل تنفيذ العدوى، ولكن إذا نجحت في ذلك، فإن المخارج تحت الروتينية تسجل في حفرة مغرقة معروفة جيدا، مما يتسبب فعليا في إنهاء هذه العينة لنشاطها الخبيث.
يحاول البرنامج الفرعي أعلاه عمل طلب إلى المجال، وإذا فشل، فانه يستمر في تنفيذ هذا البرنامج العدواني بشكل لا نهائي. ومع ذلك، إذا نجح طلب المجال، فان البرنامج الفرعي يتوقف. لقد تم تسجيل المجال إلى سنيك هول معروفه مما تسبب بشكل فعال لهذه العينة لإنهاء نشاطها الخبيث
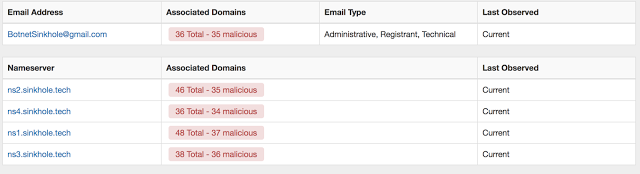
The raw registration information reenforces this as it was registered on 12 May 2017:
معلومات التسجيل الاوليه الخاصه بهذا المجال إعادة فرض بان المجال تم تسجيله في 12 مايو 2017
التحليلات المتعلقة بالعمالة
الملف الأوّلي (مسيكس فاكس) يسقط وينفذ "تسكيتشي" هذا الإقتباس يختبر مجال التبديل للقتل الإجراء - عندما يتواصل برنامج " ميكروسوفت " بنجاح مع آلة، يتم إقامة اتصال ونقل البيانات، ويستغل نظام " ميكروسوفت " الضعيف الذي يعالجه جهاز " ميكروسوفت " في النشرة MS17-010 (ETERNALBLULUSAR) من أجل زرع الباب الخلفي، ويستخدم الباب الخلفي لتنفيذ نظام " WANCRY " الجديد المعطل.
فحص الأقراص، بما في ذلك حصص الشبكة وأجهزة التخزين القابلة لإعادة الشحن التي تم رسمها في رسالة مثل "C: / / / / / إلخ. وبالإضافة إلى ذلك، يُسقط ملفان آخران: مهام من نوع " المهمة " ، أما الأول فيحذف الملفات المؤقتة بينما يطلق الأخير منها.
لعرض مذكرة الفدية على الحاسوب المكتبي للمستعمل النهائي.wanadecryptor@.exe ليس في حد ذاته الفدية، بل مجرد مذكرة الفدية، ويجري التشفير في الخلفية عن طريق المهام.
The tor.exe file is executed by @wanadecryptor@.exeهذه العملية المنفذة حديثاً تبدأ وصلات شبكية إلى (تورندز)، وهذا يسمح لـ(كوري) بمحاولة الحفاظ على هوية مجهولة الهوية عن طريق استفزاز حركة المرور عبر شبكة (تور).
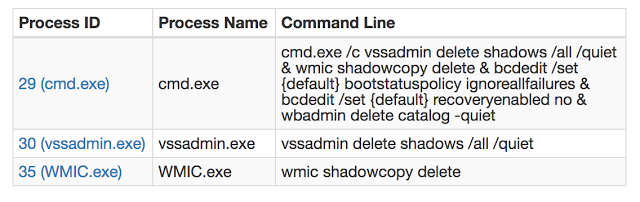
نموذجاً لمتغيرات الفدية الأخرى، البرمجيات الخبيثة تحذف أيضاً أيّ نسخ ظلّية على آلة الضحية لجعل التعافي أكثر صعوبة.
WMIC.exe, vssadmin.exe and cmd.exe.
تحليل البرمجيات الضارة
الملف الأولي المسمى
(msecsvc.exe)
نفذ الخدمه المسماه
(تسكيش.كس)
والتي تقوم باختبار وفحص نطاقات قتل التبديل. عندما تكتمل عمليه الاختبار فان الملف الاولي ينشأ وهذه هي طريقه الإصرار من قبل البرامج الخبيثه. هذه الخدمه تنفذ برنامج الملف الاولي ولكن من نقطة دخول مختلفة عن التنفيذ الأولي. التنفيذ الثاني يقوم بتشغيل 2 ثريد , في ثريد الأول يقوم بالتحقق من عنوان النترنت الخاص بالجهاز المصاب ويحاول الاتصال ب تي سي بي 445 ( خدمه ال اس ام بي) لكل عنوان في نفس الشبكة الفرعية ويقوم ثريد الثاني بإنشاء عنوان انترنت عشوائي على الإنترنت لتنفيذ نفس الإجراء. عندما تصل البرامج الخبيثه وتتصل بنجاح إلى جهاز، يتم عمل شبكه اتصال ويتم بدء نقل البيانات. البرمجيات الخبيثة استغلت نقطه الضعف اس ام بي الموجودة في ويندوز والتي تناولتها مايكروسوفت في نشرة ام اس 17- 010 من أجل زرع بوابات خلفيه خبيثه. هذه البوابات الخلفيه الخبيثه استخدامت لتنفيذ هجمه وانا كراي على الانظمه الجديده المنتهكه
المهام الموكولة
يقوم بفحص محركات الأقراص بما في ذلك مشاركات الشبكة وأجهزة التخزين القابلة للإزالة مثل قرص ال سي و ال دي الخ. ثم يقوم البرنامج الخبيث بفحص امتداد الملفات بناء على ما هو مذكور في التذييل ويقوم بتشفير هذه الملفات باستخدام تشفير ار اس اي 2048 بت. في حين يتم تشفير الملفات، فان البرنامج الخبيث يقوم بإنشاء مجلد جديد (تور/) يقوم بوضع البرنامج تور وتسعة ملفات دلل تستخدم من قبل تور. بالإضافة إلى ذلك، فإنه يلغي اثنين من الملفات الأخرى
المهام المسندة إلى جهات أخرى
الأول يحذف الملفات المؤقتة في حين أن الأخير يشغل
لعرض مسج الفدية على سطح المكتب للمستخدم النهائي. و البرنامج ليست في حد ذاته برنامج خبيث، إلا انه مجرد مسج موجه للمستخدم على انه الان تحت هجوم فدية. اما بالنسبه لعمليه التشفير فانه يتم في الخلفية من خلال الربنامج سابق الذكر تاسكس يتم تنفيذ ملف تور بواسطة برنامج مسج الفدية. من خلال هذه العملية التي تم تنفيذها حديثا فانه يتم بناء شبكه اتصالات الى نقاط و عقد تور وهذا يسمح ل وانا كراي لمحاولة الحفاظ على عدم الكشف عن هويته عن طريق استخدام الوساطة المروريه من خلال شبكة تور من المتغيرات في وانا كراي هو ان البرمجيات الخبيثة أيضا تحذف نسخ التعقب على الجهاز الضحية من أجل جعل عمليه استرجاع البيانات أكثر صعوبة. والذي يتحقق باستخدام
WMIC.exe, vssadmin.exe and cmd.exe.
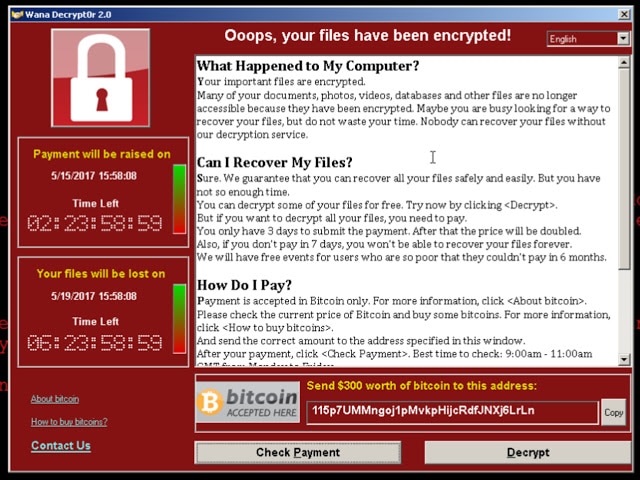
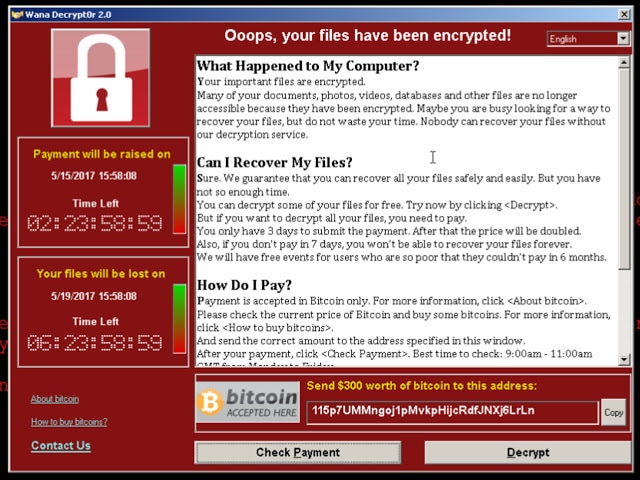
ويستخدم الـ(كوري) طرقاً مختلفة لمحاولة المساعدة على تنفيذها عن طريق رفع مستوى كل من العناوين لتعديل العلم (الساعة) وأيضاً عن طريق الأكسيد للسماح لجميع المستخدمين بحقوق الوصول الكاملة، (كاز)/الجميع: F/T/C /Q) The malware قد صممت كخدمة نموذجية. وهذا يعني أحياناً أنه يمكن استخدام بنية هذه البرمجيات الخبيثة لتسليم وإدارة حمولات خبيثة مختلفة، وبعد اكتمال عملية التشفير، يعرض البرمجيات السيئة مذكرة الفدية التالية، ويتمثل أحد الجوانب المثيرة للاهتمام في هذا البديل الفدية في أن شاشات الفدية هي في الواقع صورة قابلة للتنفيذ وليست صورة، أو ملف شركة HTA، أو ملف نص.
يستخدم وانا كراي أساليب مختلفة في محاولة للمساعدة في تنفيذ نفسه من خلال الاستفادة من
الركوب.
لتعديل الرمز المسؤول عن الاخفاء لمنح حقوق الوصول الكامل لجميع المستخدمين لقد تم تصميم البرمجيه الخبيثة كخدمة وحدات. يبدو لنا أن الملفات القابلة للتنفيذ المرتبطة بوانا كراي قد كتبت من قبل شخص مختلف عن الشخص الذي طور وحدة الخدمة. هذا يعني أن بنية هذه البرامج الخبيثه يمكن استخدامها لتسليم وتشغيل حمولات خبيثه مختلفة. بعد اكتمال التشفير، يعرض البرنامج الخبيث رساله الفديه التالية. أحد الجوانب المثيرة للاهتمام من في وانا كراي هو أن شاشة الفدية في الواقع قابلة للتنفيذ وليس مجرد صورة او ملف أو ملف نصي
وينبغي للمنظمات أن تدرك أنه لا يوجد التزام على المجرمين بتوريد مفاتيح فك التشفير بعد دفع الفدية، وتحث تالوس بقوة كل من تعرض للضرر على تجنب دفع الفدية إن أمكن، مع دفع الفدية مباشرة لتمويل تطوير هذه الحملات الخبيثة.
وينبغي للمنظمات أن تدرك أنه لا يوجد أي التزام على المجرمين بتوفير مفاتيح فك التشفير بعد دفع الفدية. تالوس يحث بقوة أي شخص قد تم اختراقه لتجنب دفع فدية إذا كان ذلك ممكنا لان دفع فدية الأموال تساعد بشكل مباشر على تطوير هذه الحملات الخبيثة
التوقيع والمنع
وينبغي أن تتبع المنظمات التي تسعى إلى التخفيف من خطر التعرض للخطر التوصيات التالية:
وبالإضافة إلى ذلك، ينبغي للمنظمات أن تنظر بقوة في منع الاتصالات بشبكة TOR nodes and TOR traffic on network. Known TOR departure nodes are listed within the Security Intelligence feed of ASA Firepower devices.
وبالإضافة إلى التخفيفات المذكورة أعلاه، تشجع شركة " تالوس " بشدة المنظمات على اتخاذ أفضل الممارسات الموصى بها فيما يلي على مستوى الصناعة لمنع الهجمات والحملات من هذا القبيل وما شابهها.
- ضمان تجهيز جميع النظم القائمة على النوافذ تجهيزا كاملا، وضمان تطبيق نشرة مايكروسوفت MS17-010 على الأقل.
- ووفقاً لأفضل الممارسات المعروفة، ينبغي لأي منظمة تتوفر لديها القدرة العامة على الوصول إليها عن طريق الإنترنت (الموانئ 139 و445) أن تمنع على الفور حركة المرور عبر الحدود.
وبالإضافة إلى ذلك، ينبغي للمنظمات أن تنظر بقوة في منع الاتصالات بشبكة TOR nodes and TOR traffic on network. Known TOR departure nodes are listed within the Security Intelligence feed of ASA Firepower devices.
وبالإضافة إلى التخفيفات المذكورة أعلاه، تشجع شركة " تالوس " بشدة المنظمات على اتخاذ أفضل الممارسات الموصى بها فيما يلي على مستوى الصناعة لمنع الهجمات والحملات من هذا القبيل وما شابهها.
- ضمان أن تدير منظمتكم نظاما تشغيليا مدعوما بنشاط يتلقى معلومات مستكملة عن الأمن.
- (ب) أن يكون لديها إدارة فعّالة للتصحيحات التي تنشر تحديثات أمنية للنقاط النهائية والأجزاء الحرجة الأخرى من بنيتك التحتية في الوقت المناسب.
- تشغيل برمجيات مضادة للبرمجيات على نظامك وضمان حصولك بانتظام على تحديثات لتوقيعات البرمجيات غير السليمة.
- تنفيذ خطة لاستعادة القدرة على العمل بعد الأعطال الكبرى تشمل دعم واستعادة البيانات من الأجهزة التي تُبقي خارج الخط، وكثيرا ما يستهدف المعارضون آليات احتياطية للحد من الإمكانيات التي يمكن أن يتمكن المستخدم من استعادة ملفاته دون دفع الفدية.
التخفيف والوقاية
ينبغي للمنظمات التي تسعى إلى التخفيف من خطر التعرض للانتهاك أن تتبع التوصيات التالية
التأكد من أن جميع الأنظمة المستندة إلى ويندوز مصححة بعمل الترقية لكل الباتش بالكامل. في الحد الأدنى، تأكد من تطبيق نشرة ميكروسوفت التي ساعدت في الانتهاك وفقا لأفضل الممارسات المعروفة، يجب على أي منظمة لديها اس ام بي متاحة للجمهور عبر الإنترنت من خلال المنفذ 139 و 445 منع حركة المرور الواردة على المنظمه على الفور
وبالإضافة إلى ذلك، ينبغي أن تنظر المنظمات بقوة في منع الاتصالات مع عقد تور نودزوحركة المرور الخاصه في تور على الشبكة. بالنسبه الى التور المعروفة التي تخرج من العقد يتم وضعها ضمن تغذية استخبارات الامن الخاصه باجهزة اي اس اي فايرباوير. سيؤدي ادراج التور المعروف ضمن القائمة السوداء إلى منع الاتصالات الصادرة لشبكات تور بالإضافة إلى الحلول المذكورة أعلاه، تشجع تالوس بقوة المنظمات على اتباع أفضل الممارسات الموصى بها لمنع الهجمات والحملات مثل وانا كراي وما شابه ذلك والمتمثله في
تأكد من أن مؤسستك تقوم بتشغيل نظام تشغيل مدعوم و يتلقى تحديثات أمنية باستمرار وجود إدارة التصحيح باتش مانجمينت فعالة تقوم بنشر التحديثات الأمنية لنقاط النهاية والأجزاء الهامة الأخرى من البنية التحتية الخاصة بك في الوقت المناسب قم بتشغيل برامج مكافحة البرامج الخبيثه والضاره على النظام الخاص بك وضمان تلقي تحديثات توقيع البرمجيات الخبيثة بشكل مستمر تنفيذ خطة التعافي من الكوارث والتي تشمل اخذ النسخ الاحتياطيه واستعادة البيانات من خلال اجهزه معزوله عن الشبكه. كثيرا ما يستهدف الخصوم آليات النسخ الاحتياطي للحد من إمكانيه المستخدم استعادة ملفاتهم دون دفع الفدية
COVERAGE
القاعدة الشائعة: 42329-42332، 4340, 41978 المصدر المفتوح قاعدة مجموعة قوانين الشركات يمكن أن يبقوا مستيقظين بتحميل آخر مجموعة قواعد متاحة للشراء في سنورت.org، وترد أدناه طرق إضافية يمكن لعملائنا اكتشافها ووقف هذا التهديد.
تغطية
قواعد: 42329-42332، 42340، 41978 العملاء المشتركين في مجموعه قواعد المصدر المفتوح لسنورت يمكن لهم البقاء على اطلاع باخر التحديثات عن طريق تحميل أحدث حزمة قواعد متاحة للشراء من خلال موقع سنورت طرق إضافية أخرى يمكن لعملائنا كشف ومنع هذا التهديد مدرجة أدناه
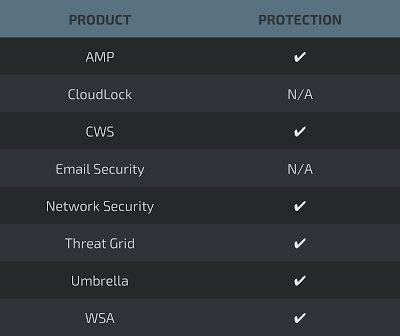
Advanced Malware Protection (AMP)
هو مناسب بشكل مثالي لمنع تنفيذ البرمجيات التي تستخدمها هذه الجهات الفاعلة في مجال التهديد
الحماية المتقدمة من البرامج الضارة يعتبر مثاليا لمنع تنفيذ البرامج الخبيثة من قبل جهات التهديد
CWS أو WSA
ويحول المسح الشبكي دون الوصول إلى المواقع الإلكترونية الخبيثة ويكشف عن البرمجيات السيئة المستخدمة في هذه الهجمات
مسح لشبكة الإنترنت لمنع الوصول إلى المواقع الخبيثة والكشف عن البرامج الضارة المستخدمة في هذه الهجمات
الأجهزة الأمنية للشبكات من قبيل NGFW, NGIPS, and Meraki MX
ولها توقيعات محدثة للكشف عن أنشطة الشبكة الخبيثة التي تقوم بها الجهات الفاعلة في مجال التهديد.
تحتوي على اخر التوقيعات للكشف عن البرمج الخبيثة او المشتبهة في الشبكة
AMP Threat Grid
يساعد على تحديد الثنائيات الخبيثة وبناء الحماية في جميع منتجات سيسكو الأمنية
يساعد في تحديد الثنائيات و البرامج الخبيثة وبناء حماية في جميع منتجات الانظمة الأمنية من سيسكو
Umbrella
ويحول دون حل هذه النظم للمجالات المرتبطة بالنشاط الخبيث.
تمنع حل نظام أسماء النطاقات دي ان اس المرتبطة بالنشاطات الضاره
Stealthwatch
ويكشف نشاط المسح الشبكي، ونشر الشبكات، والارتباطات بالهياكل الأساسية للجنة الوطنية لمكافحة الفساد، ويربط هذا النشاط بتنبيه المديرين.
يستطيع الكشف عن أي نشاط يقوم بالمسح الضوئي للشبكة، وانتشار الشبكة، والاتصال مع البنى التحتية الخاصه بالقيادة والسيطرة، والربط بين هذا النشاط لتنبيه المسؤولين
وللمزيد من المعلومات، أو قراءة المادة الأصلية، يرجى زيارة ما يلي:
لمزيد من المعلومات او لقراءة المقال الاصلي نرجو زيارة الموقع التالي
ترجمة زياد العمري، الجماز لحلول امن المعلومات